UbID Verifier
UbID Verifier permite que una aplicación solicite una prueba basada en una o más credenciales verificables. Antes de autorizar la presentación, el titular revisa en UbID Vault quién solicita los datos, el propósito, la credencial y los campos que serán revelados.
Las capturas de esta sección muestran API Solutions, una aplicación verificadora de referencia. Los nombres, dominios, identificadores, fechas y datos de credenciales son ejemplos; otro servicio integrado puede tener una imagen diferente o solicitar otra política.
Qué ocurre durante la verificación
- El usuario selecciona Login u otra acción de verificación en la aplicación cliente.
- Verifier crea una solicitud de presentación OpenID4VP con la política y los atributos solicitados.
- El usuario abre la solicitud en UbID Vault, la revisa y elige una credencial compatible.
- Vault muestra los campos exactos que se revelarán y solicita la autorización final.
- Verifier valida la presentación, incluida la vinculación con el titular, la firma del emisor, la audiencia, los datos solicitados, la vigencia y la política aplicable.
- La aplicación cliente recibe un resultado de verificación controlado y crea su propia sesión local.
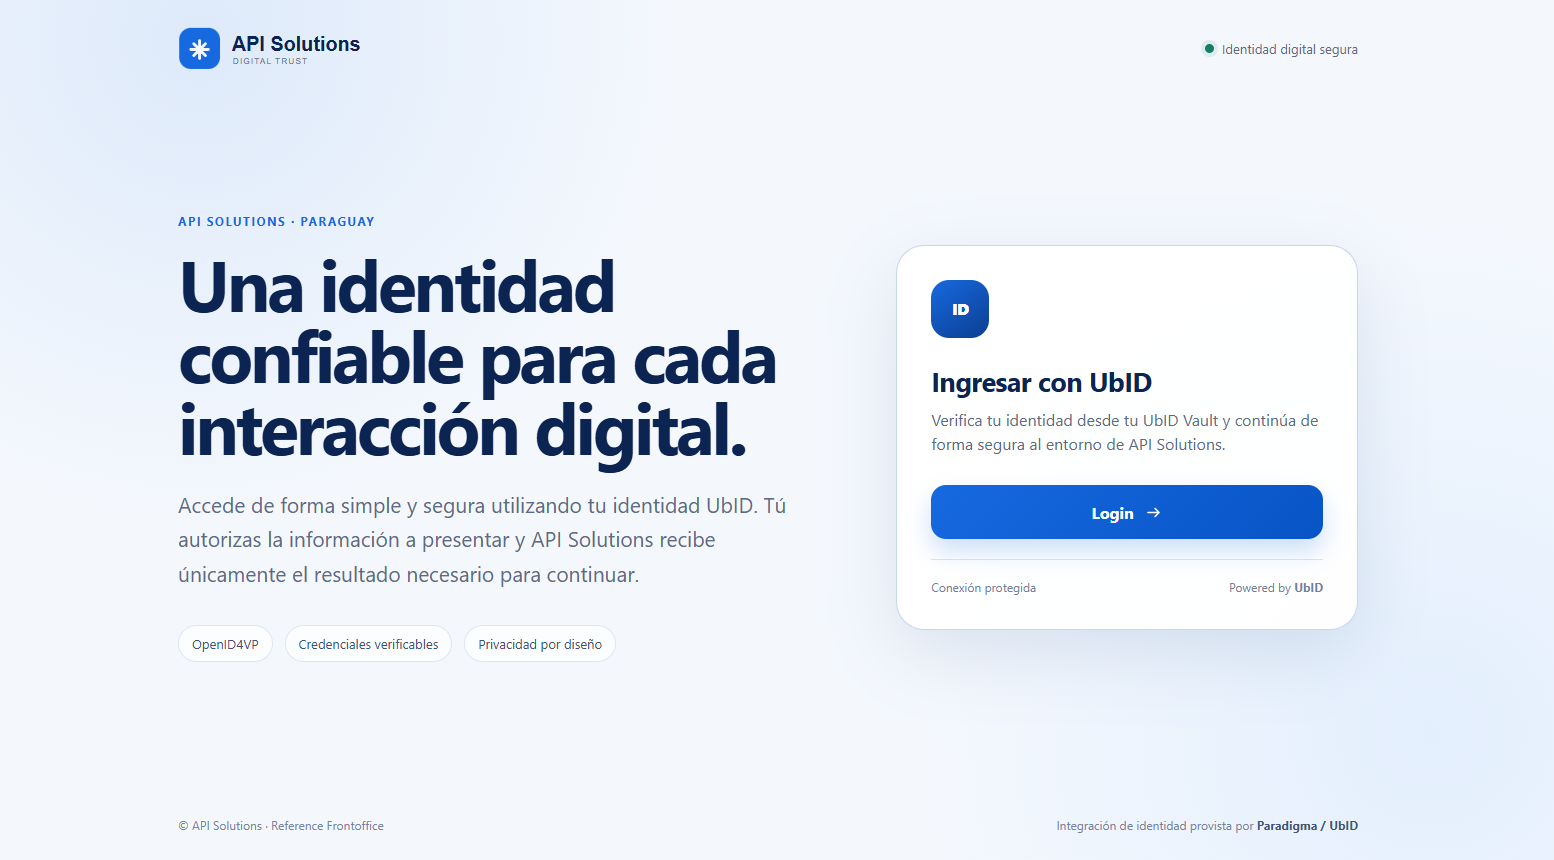
Selecciona Login solamente si reconoces la aplicación y esperabas verificar tu identidad. Las etiquetas OpenID4VP, credenciales verificables y privacidad por diseño describen la integración; no son botones ni credenciales.
Privacidad y control
- La aplicación define la información que necesita, pero el titular ve la solicitud antes de compartirla.
- Vault muestra la credencial seleccionada y cada campo solicitado por Verifier.
- Cancelar en Vault detiene esa presentación; no elimina la credencial.
- En la integración confiable, el navegador devuelve solamente datos de correlación de corta duración. Los atributos de la credencial no se incluyen en la URL de retorno.
- La aplicación cliente crea una sesión de servidor únicamente después de validar el resultado de verificación firmado.
No continúes si el solicitante, el propósito, el tipo de credencial o los campos revelados no coinciden con lo esperado. Cancela y vuelve a comenzar desde la aplicación legítima.
Continúa con Presentar y autorizar credenciales.