Resultado de verificación y sesión del cliente
Después de que Vault envía la presentación, Verifier la comprueba y devuelve un resultado controlado a la aplicación cliente. Un resultado satisfactorio permite que el cliente cree su propia sesión autenticada.
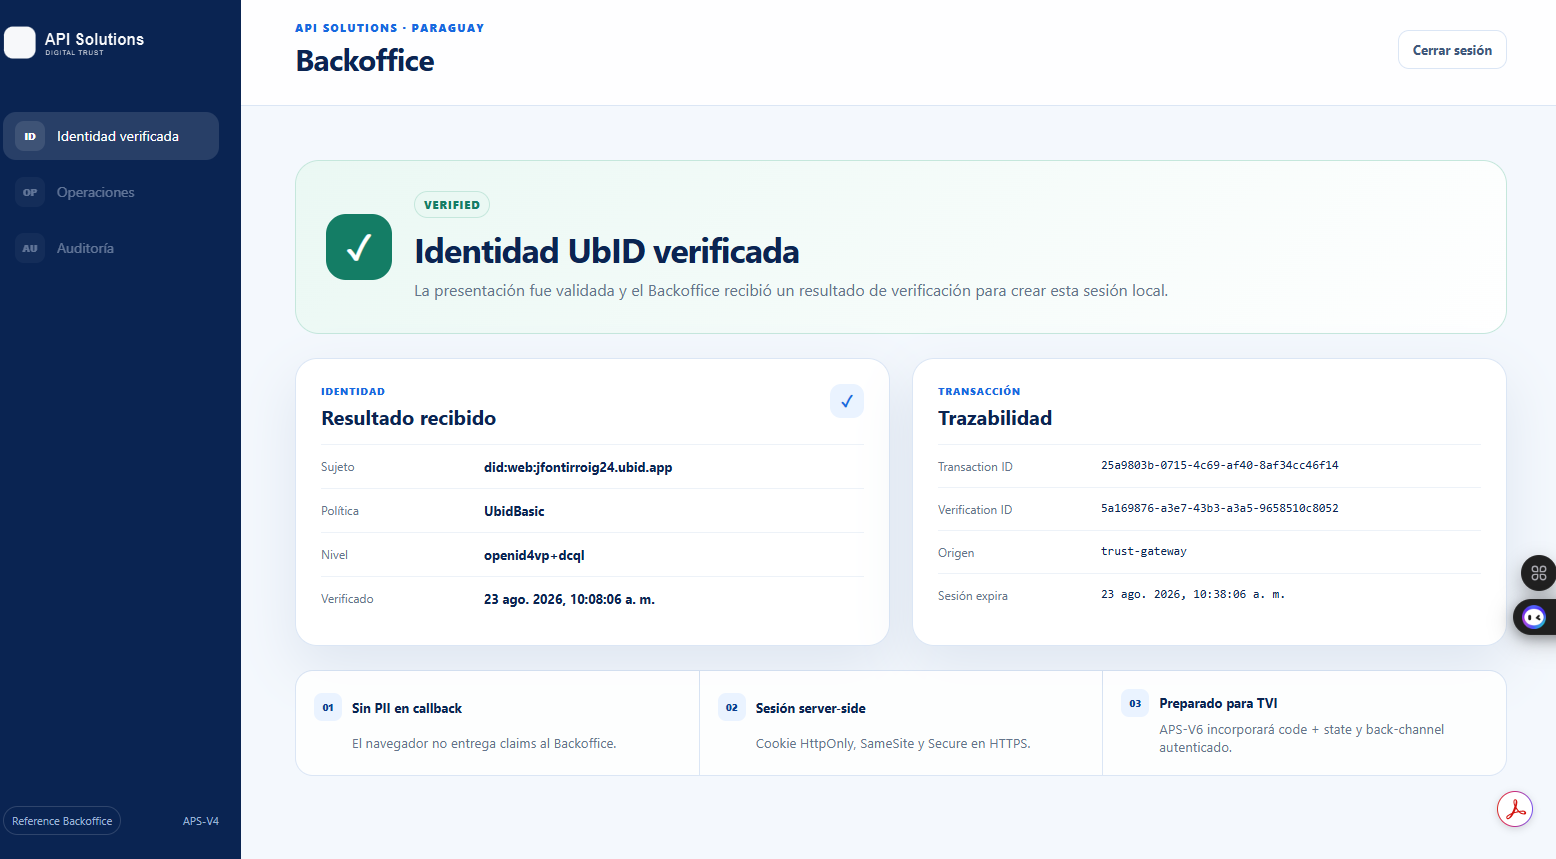
Interpretar el resultado
El backoffice de referencia muestra dos grupos de información.
Resultado de identidad
- Sujeto: identificador del sujeto UbID verificado asociado con la presentación.
- Política: política de verificación aplicada; el ejemplo utiliza
UbidBasic. - Nivel: mecanismo de garantía; el ejemplo registra
openid4vp+dcql. - Verificado: fecha y hora en que se creó el resultado aceptado.
“Verificado” significa que la presentación cumplió la política solicitada y las comprobaciones criptográficas. No significa que cada afirmación que una persona pueda efectuar fuera de la credencial haya sido investigada de forma independiente.
Trazabilidad de la transacción
- Transaction ID: correlaciona la transacción de verificación de extremo a extremo.
- Verification ID: identifica el resultado de verificación.
- Origen: identifica el componente confiable que entregó el resultado.
- Sesión expira: indica cuándo termina la sesión local de la aplicación.
Estos identificadores están destinados principalmente al personal autorizado de soporte o auditoría. No los publiques en capturas ni en tickets públicos.
Por qué el retorno no contiene atributos de la credencial
En el flujo confiable, el navegador devuelve un code y un state de corta duración. El backoffice canjea ese código por el canal confiable de servidor, valida el resultado firmado por Verifier y recién entonces crea una sesión local protegida por una cookie HttpOnly, SameSite y Secure sobre HTTPS.
Este diseño evita que la URL de retorno del navegador contenga nombres, correos, credenciales o evidencia criptográfica. La aplicación cliente igualmente recibe el resultado controlado que necesita para su finalidad autorizada.
Finalizar o resolver problemas
- Selecciona Cerrar sesión o la opción equivalente del servicio cuando termines, especialmente en un equipo compartido.
- Si el resultado es rechazado, vuelve a la aplicación cliente e inicia una solicitud nueva; no reutilices un QR o una URI antiguos.
- Confirma que estás usando la cuenta Vault correcta y una credencial compatible vigente.
- Si la solicitud expiró, genera una nueva desde la aplicación cliente.
- Si el sujeto, la política o la aplicación mostrados no son los esperados, cierra la sesión y contacta al servicio por su canal de soporte aprobado.
Vuelve a la introducción a Verifier.